LAN IP Scan

Darmowy skaner sieci LAN dla Windows · wersja 0.2.2

Cała sieć na jednym ekranie.
W dwie sekundy.

LAN IP Scan znajduje każde urządzenie w sieci lokalnej i od razu pokazuje jego adres IP i MAC, producenta, nazwę, opóźnienie i otwarte porty. Rozwiń adres, a kliknięcie w port otworzy stronę, pulpit zdalny, PuTTY albo udostępnione foldery. Wbudowany interfejs skanera podatności CVE.

  • Bez uprawnień administratora
  • Bez sterowników i Npcap
  • Bez telemetrii
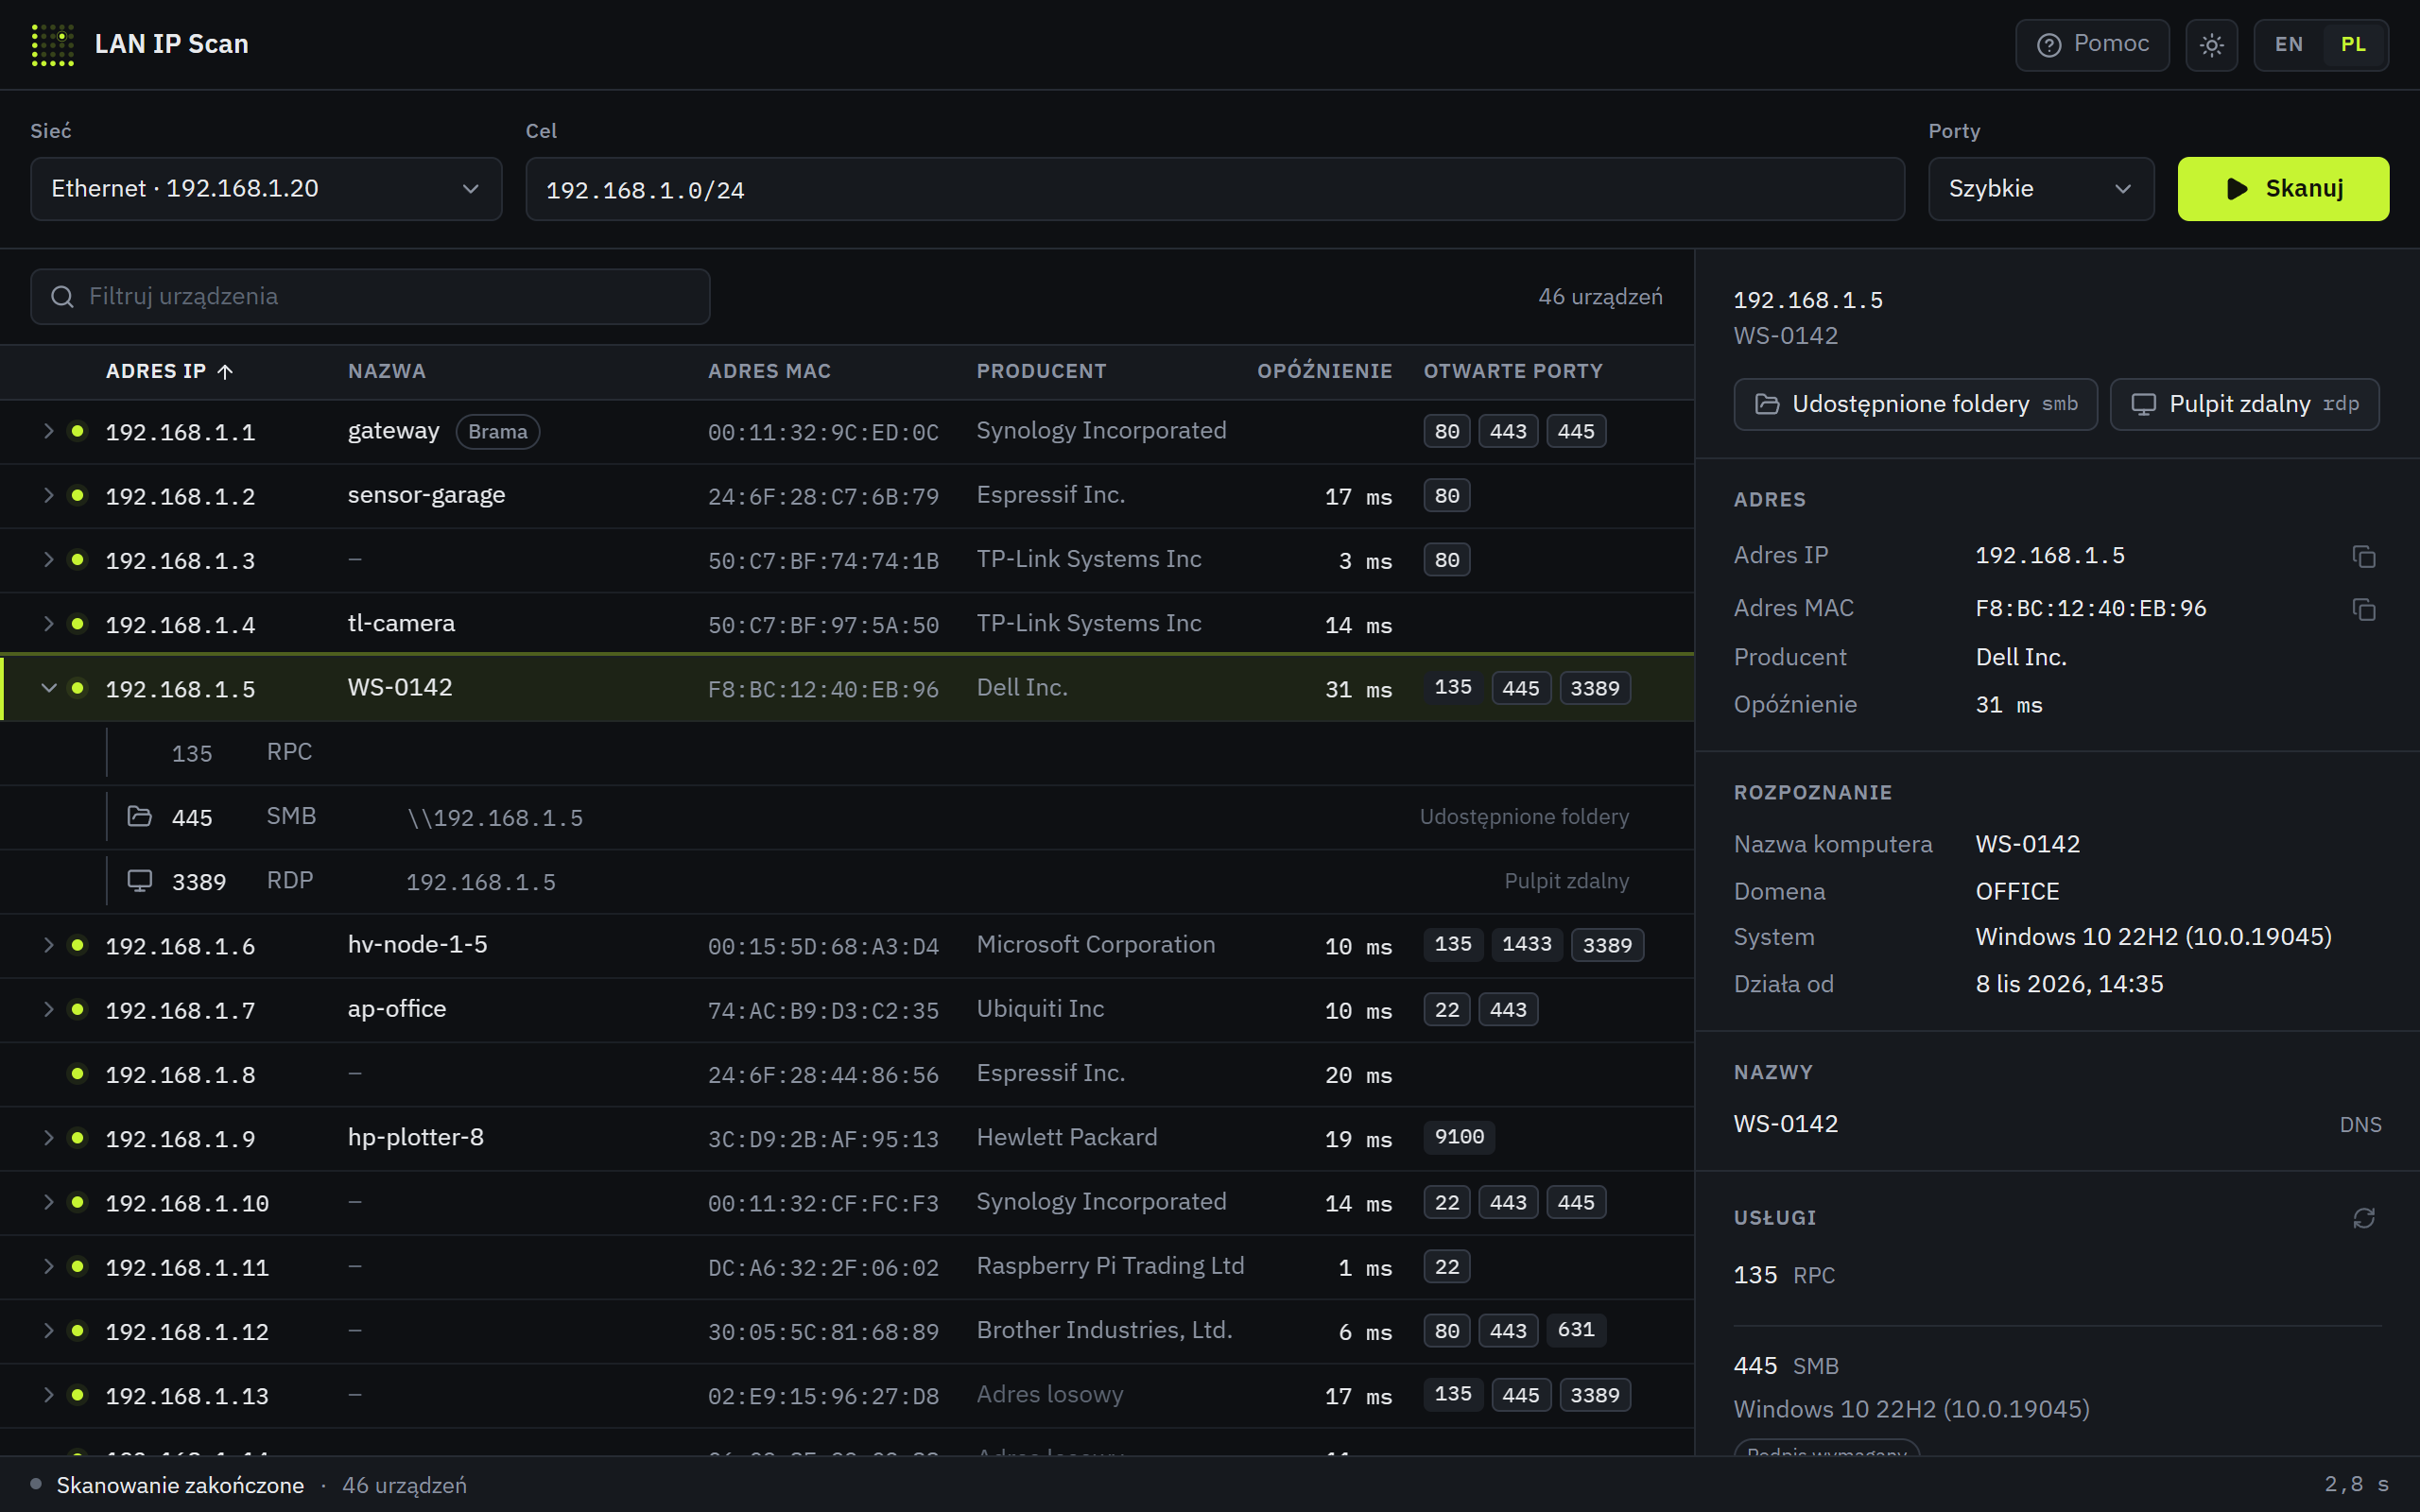
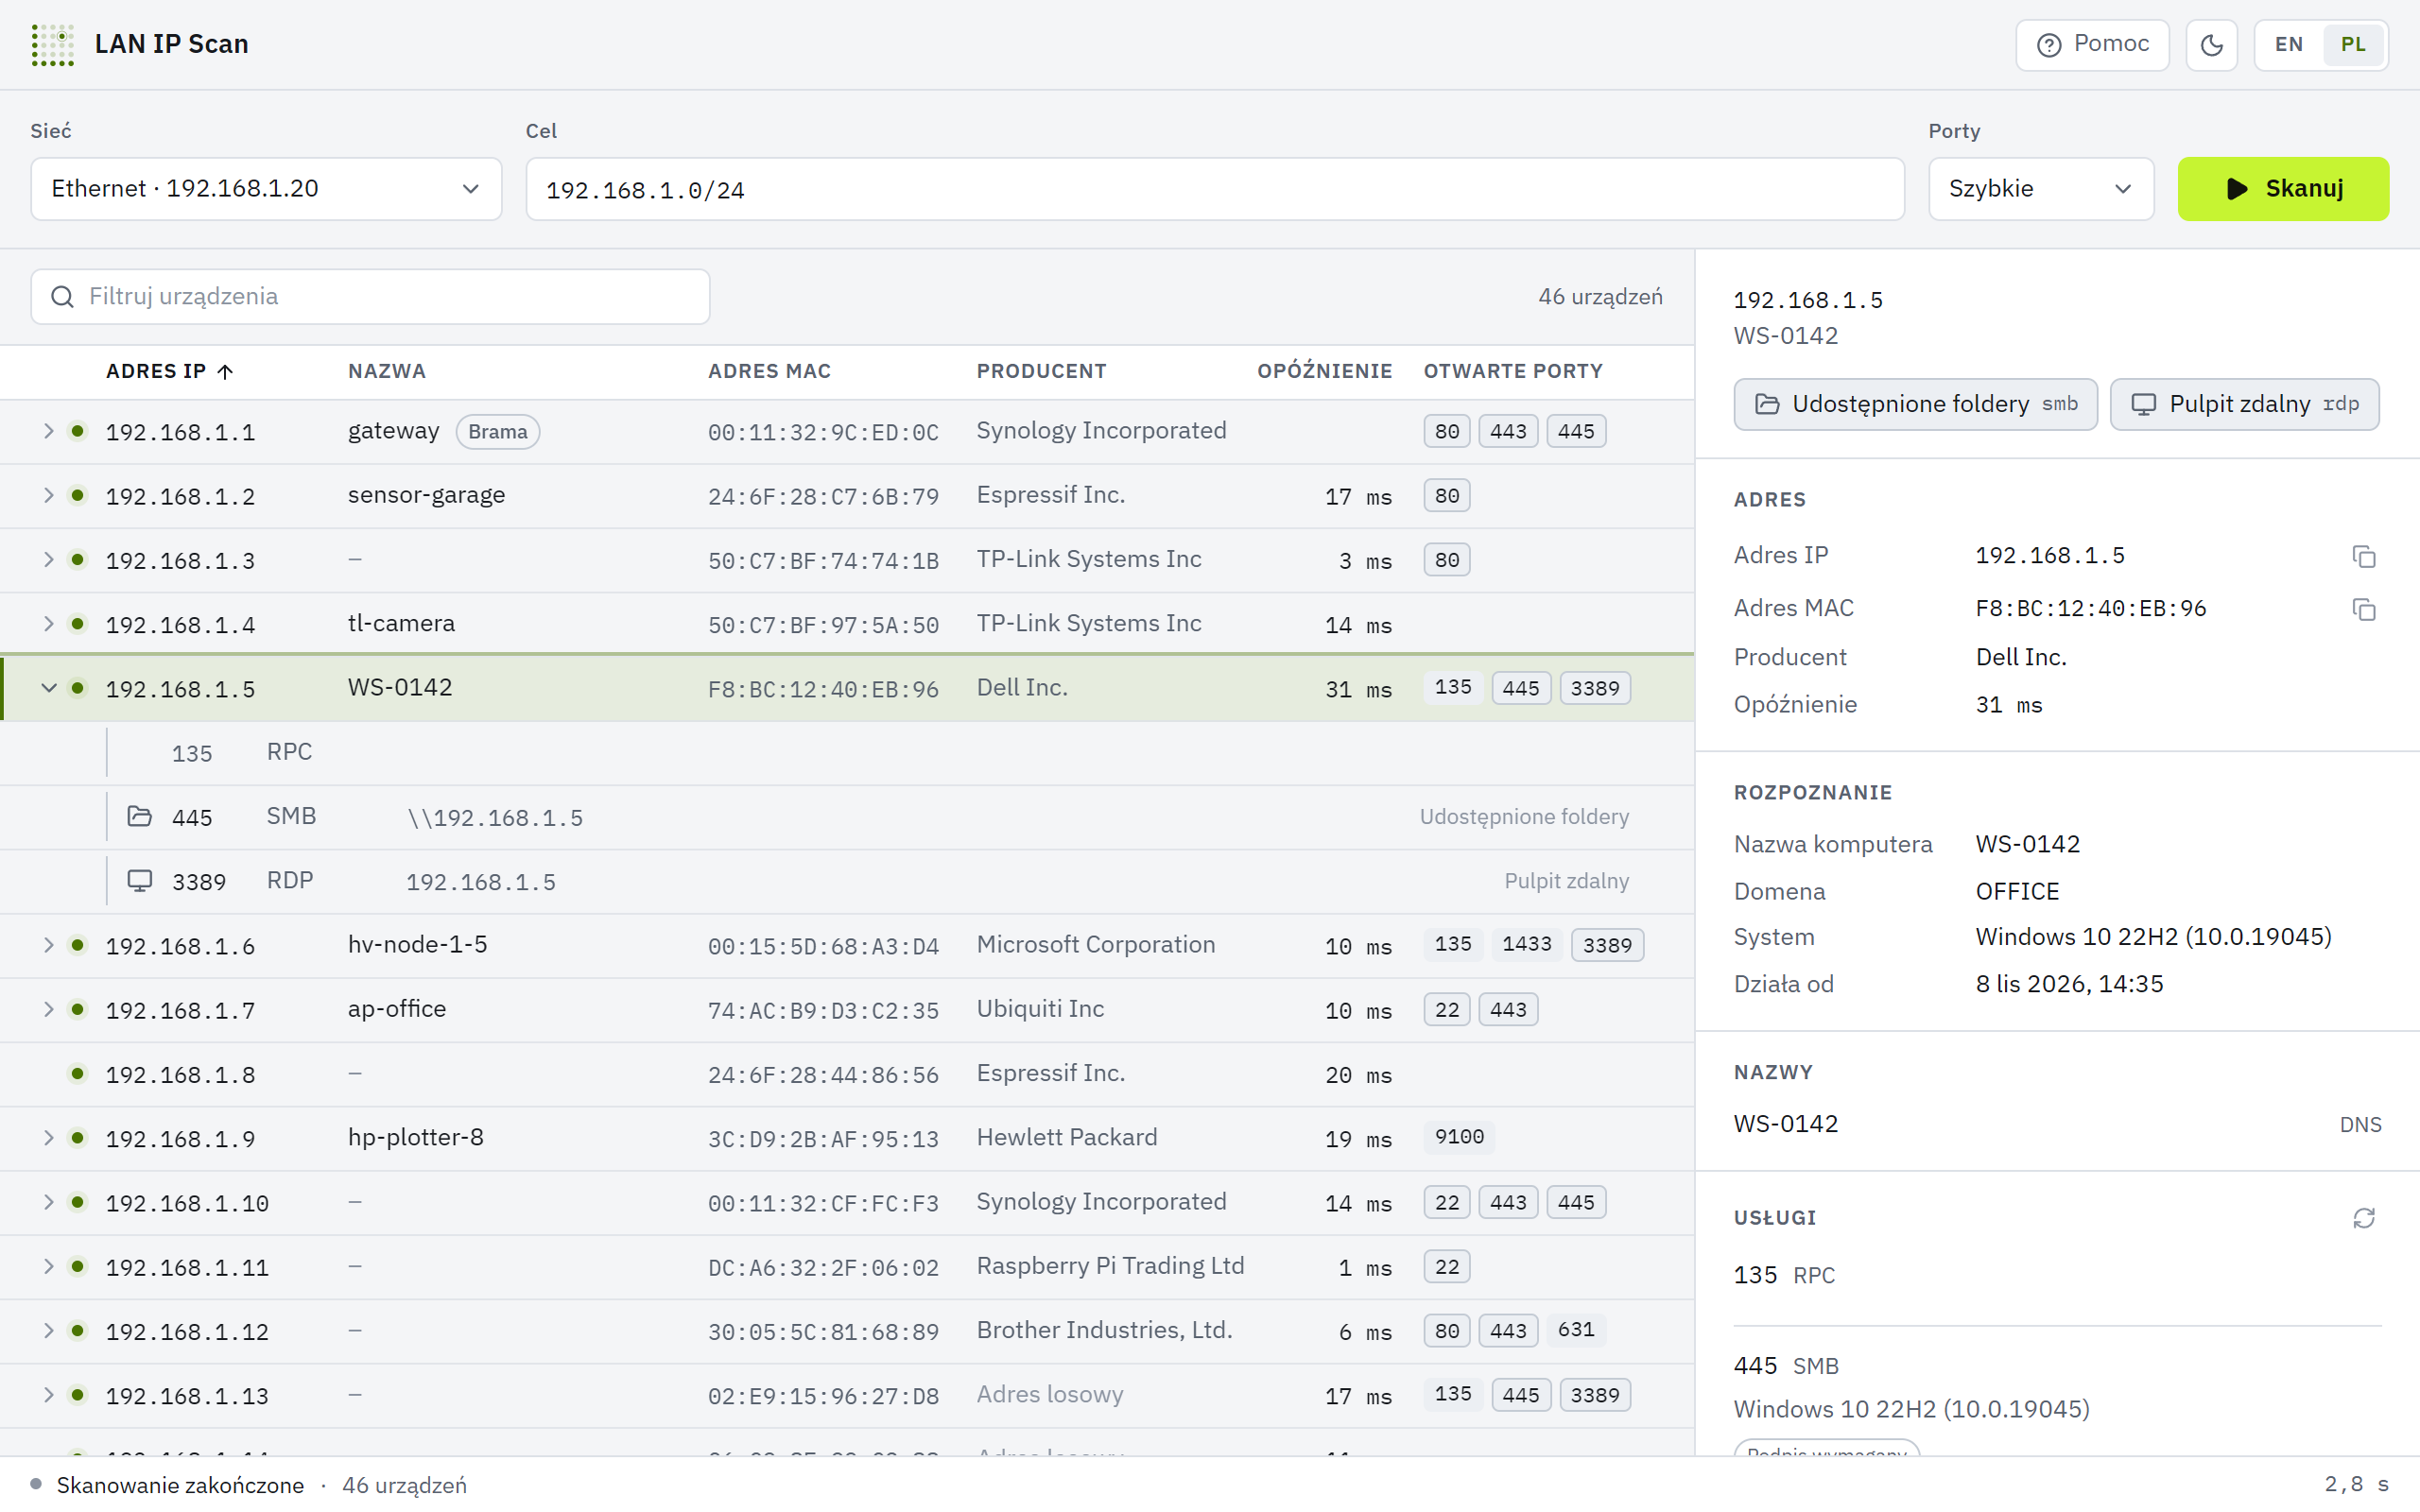
Okno LAN IP Scan: lista urządzeń w sieci 192.168.1.0/24, rozwinięty komputer WS-0142 z portami SMB i RDP oraz panel szczegółów z nazwą komputera, domeną i wersją Windows. Okno LAN IP Scan: lista urządzeń w sieci 192.168.1.0/24, rozwinięty komputer WS-0142 z portami SMB i RDP oraz panel szczegółów z nazwą komputera, domeną i wersją Windows.
≈ 1,5 scała podsieć /24 z nazwami, producentami i portami
≈ 0,1 sdo pierwszego urządzenia na liście
3,4 MBinstalator, bez dodatkowych bibliotek
0bajtów telemetrii, kont i reklam

Wszystko, czego szukasz w sieci, w jednym oknie

Wiersz pojawia się, gdy tylko urządzenie odpowie, i uzupełnia się na bieżąco. Nie czekasz na koniec skanowania.

Widzi też to, co milczy

Zamiast pingować adres po adresie, LAN IP Scan wysyła jeden mały pakiet do każdego adresu i odczytuje tablicę ARP systemu. Dlatego znajduje także urządzenia, które nie odpowiadają na ping, i od razu zna ich adres MAC oraz producenta.

Nazwa z każdego źródła

DNS, mDNS, NetBIOS i SNMP pytane są jednocześnie. Drukarki, przełączniki i klimatyzatory same podają model, wersję firmware i lokalizację. Losowe adresy MAC telefonów są oznaczone wprost.

Co działa na portach

Zaznacz urządzenie, a program odczyta usługi: serwer WWW i jego wersję, SSH, FTP, bazy danych, certyfikaty TLS. Z SMB i RDP pozna nazwę komputera, domenę i wersję Windows, bez żadnej próby logowania.

Otwierasz jednym kliknięciem

Rozwiń adres, jak w drzewie, i kliknij port: strona otworzy się w przeglądarce, 3389 w Pulpicie zdalnym, SSH i Telnet w PuTTY, a 445 w Eksploratorze z udostępnionymi folderami.

Podatności, gdy ich potrzebujesz

Dla jednego urządzenia możesz uruchomić skanowanie znanych podatności narzędziem nuclei, także pod kątem wtyczek WordPressa. Program pobierze nuclei dopiero na Twoje polecenie i za każdym razem zapyta, czy masz uprawnienia do testu.

Twoja sieć zostaje Twoja

Żadnej telemetrii, żadnego konta, żadnej chmury. Program łączy się wyłącznie z adresami, które skanujesz. Po polsku i angielsku, w jasnym i ciemnym motywie.

Bliższe spojrzenie na jedno urządzenie

Wystarczy zaznaczyć wiersz. W około sekundę program sprawdza ponad 60 typowych portów i odczytuje, co na nich odpowiada.

  • Windows: nazwa komputera, domena, wersja systemu i czas od uruchomienia, odczytane z SMB i certyfikatu RDP.
  • Serwery WWW: nginx, Apache, IIS i ich wersje, PHP, aplikacje takie jak Nextcloud, WordPress czy Grafana.
  • Certyfikaty: dla kogo wystawione, przez kogo, do kiedy ważne. Samopodpisane i wygasłe są oznaczone.
  • „Sprawdź dokładniej” wysyła kilkadziesiąt dodatkowych zapytań do stron, które zdradzają wersje, ale tylko wtedy, gdy o to poprosisz.
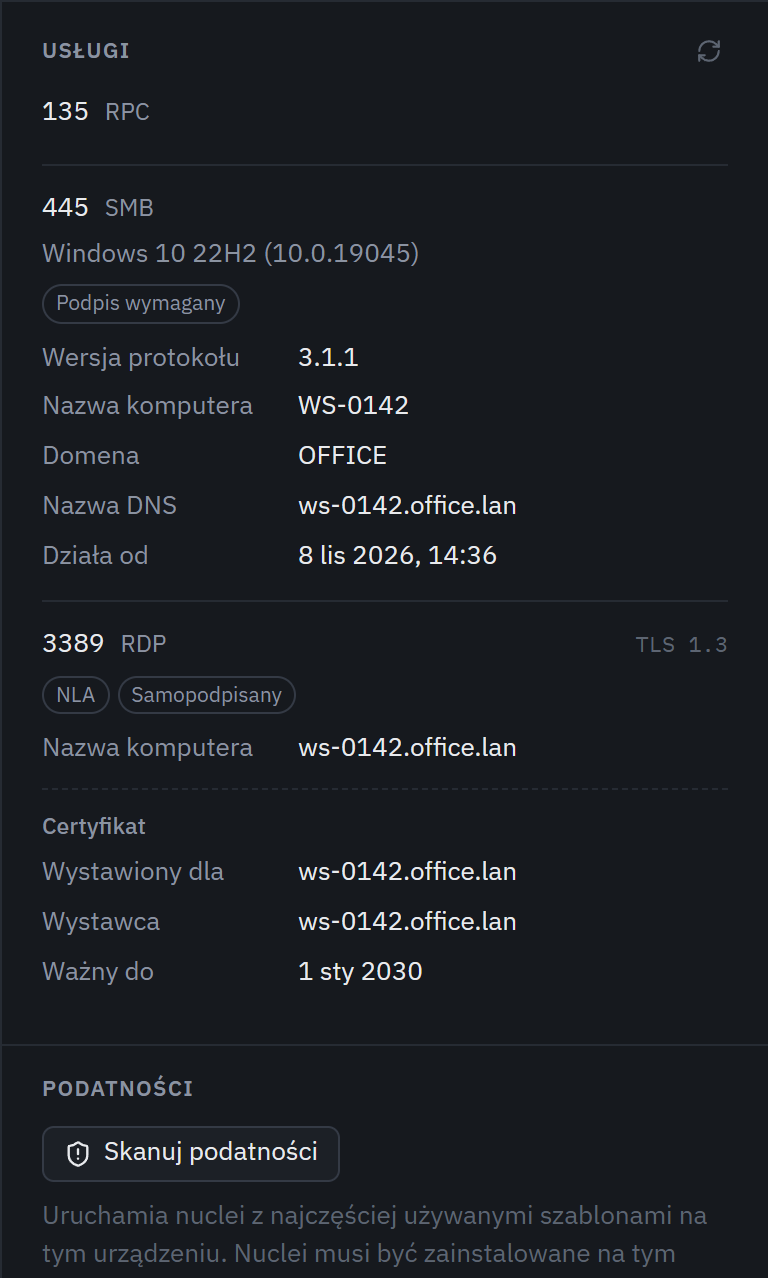
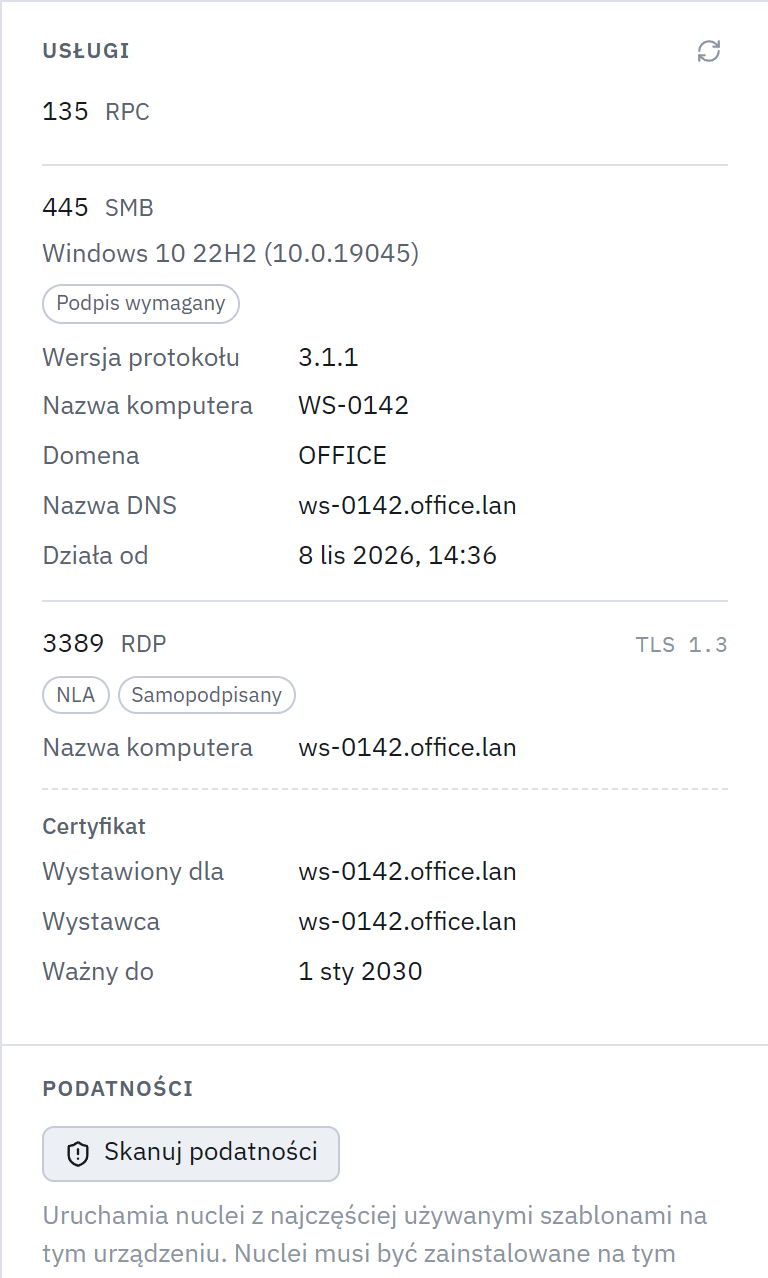
Panel szczegółów: usługi komputera WS-0142, czyli SMB 3.1.1 z wymaganym podpisem, Windows 10 22H2, RDP z NLA i certyfikatem ws-0142.office.lan. Panel szczegółów: usługi komputera WS-0142, czyli SMB 3.1.1 z wymaganym podpisem, Windows 10 22H2, RDP z NLA i certyfikatem ws-0142.office.lan.

Skaner podatności

Sprawdź urządzenie pod kątem znanych podatności

Znalazłeś w sieci stary router, kamerę albo serwer, który budzi wątpliwości? Sprawdzisz go bez wychodzenia z programu. LAN IP Scan uruchamia nuclei, otwarte narzędzie z tysiącami testów rozwijanych przez społeczność, i pokazuje każde znalezisko z oceną wagi, od informacyjnych po krytyczne. Przed startem wybierasz grupy testów i najniższą wagę, więc możesz zrobić pełny przegląd albo szybko sprawdzić tylko to, co najgroźniejsze. Postęp widać na bieżąco.

  • Tylko na Twoje polecenie. Nigdy nie jest częścią zwykłego skanowania i zawsze dotyczy jednego urządzenia.
  • Za każdym razem z potwierdzeniem. Przed uruchomieniem widzisz, co zostanie wysłane, i potwierdzasz, że masz uprawnienia do testu.
  • Łagodne dla urządzeń. Testy, które mogłyby przeciążyć urządzenie albo coś w nim zmienić, są wyłączone, a tempo zapytań jest dopasowane do małych urządzeń.
  • Wyniki zostają u Ciebie. nuclei działa bez zewnętrznego serwera zwrotnego, więc dane o urządzeniu nie trafiają do obcych serwerów. Samo nuclei program pobierze z GitHuba dopiero po kliknięciu i sprawdzi jego sumę kontrolną.

W terminalu: lanipscan vuln 192.168.1.10 --yes

Co sprawdza

Znane podatności CVE

W serwerach WWW, routerach, kamerach, NAS-ach i popularnych aplikacjach.

Wystawione panele i pliki

Strony logowania paneli administracyjnych oraz kopie zapasowe i pliki konfiguracyjne dostępne bez logowania.

Błędy konfiguracji

Ustawienia, które otwierają urządzenie szerzej, niż trzeba.

Fabryczne hasła

Czy urządzenie nadal przyjmuje domyślne hasło producenta.

WordPress

Wtyczki i motywy, gdy program rozpozna na urządzeniu WordPressa.

Przestarzałe oprogramowanie

Windows, PHP i Apache po końcu wsparcia producenta oraz OpenSSH sprzed lat, rozpoznane już przy bliższym spojrzeniu.

Ten sam skaner w wierszu poleceń

W paczce ZIP i w wersji na Linuksa jest lanipscan, który robi to samo co aplikacja, tylko w terminalu. Nadaje się do skryptów, harmonogramu zadań i serwerów bez ekranu.

  • scan, inspect, vuln i interfaces, a opis każdej opcji jest też w menu Pomoc aplikacji.
  • --json zwraca wyniki do dalszej obróbki: jq, PowerShell, Excel.
  • Cel podasz jako podsieć, zakres 10.0.0.5-20, nazwę nas.lan albo listę.

Pobierz LAN IP Scan

Wersja 0.2.2, wydana . Darmowa, na licencji MIT, bez rejestracji.

Linux

x86-64, glibc 2.34 lub nowsze (Ubuntu 22.04, Debian 12 i nowsze)

Wiersz poleceń (tar.gz)

Plik lanipscan do rozpakowania i uruchomienia, bez roota.

Pobierz · 2,4 MB
lanipscan-0.2.2-linux-x64.tar.gz

Wersji na macOS i aplikacji z oknem na Linuksa jeszcze nie ma.

Ostrzeżenie Windows przy pierwszym uruchomieniu? Pliki nie są jeszcze podpisane cyfrowo, więc SmartScreen może pokazać komunikat „System Windows ochronił ten komputer”. Kliknij „Więcej informacji”, a potem „Uruchom mimo to”.

Sprawdź plik. W PowerShellu: Get-FileHash .\nazwa-pliku, na Linuksie: sha256sum -c SHA256SUMS.txt. Wynik porównaj z sumą na tej stronie albo w pliku SHA256SUMS.txt

Pytania

Jak sprawdzić, jakie urządzenia są podłączone do mojej sieci?

Uruchom LAN IP Scan i kliknij „Skanuj” albo naciśnij Ctrl+R. Program sam wybierze podsieć aktywnej karty sieciowej i w około dwie sekundy wypisze wszystkie urządzenia, także te, które nie odpowiadają na ping. Przy każdym zobaczysz adres IP, adres MAC, producenta i nazwę. W terminalu to samo zrobi lanipscan scan.

Jak znaleźć adres IP drukarki, kamery albo routera?

Zeskanuj sieć, naciśnij / i wpisz w filtr producenta, na przykład Brother, HP albo TP-Link. Filtr przeszukuje też nazwy urządzeń, porty oraz opis i lokalizację podane przez SNMP, więc drukarkę często znajdziesz po samym modelu.

Jak sprawdzić otwarte porty w urządzeniu?

Już podczas skanowania program sprawdza porty 22, 80, 443, 445 i 3389. Po zaznaczeniu urządzenia sprawdza ponad 60 typowych portów i pokazuje, jaka usługa i w jakiej wersji na nich działa. W terminalu: lanipscan inspect 192.168.1.10.

Czy program sprawdza podatności?

Tak, na żądanie i dla jednego urządzenia naraz. W panelu szczegółów uruchomisz sprawdzenie znanymi testami nuclei: szuka znanych podatności CVE, wystawionych paneli i plików, błędów konfiguracji i fabrycznych haseł. Przed startem wybierasz, które z tych grup uruchomić i od jakiej wagi, a pasek pokazuje postęp. Wolne urządzenia, np. stare NAS-y, program testuje łagodniej, żeby zapytania nie przekraczały czasu. Niezależnie od nuclei bliższe spojrzenie oznacza oprogramowanie bez wsparcia producenta albo sprzed wielu lat, np. Windows 7 czy OpenSSH 6.6. Program pobierze nuclei z GitHuba dopiero po kliknięciu przycisku i sprawdzi jego sumę kontrolną. Przed każdym uruchomieniem pokazuje, co zostanie wysłane, i prosi o potwierdzenie, że masz uprawnienia do testowania urządzenia. Testy, które mogłyby urządzenie przeciążyć lub coś w nim zmienić, są wyłączone. Pierwsze sprawdzenie trwa kilka minut, bo nuclei pobiera wtedy swoje szablony.

Skąd program zna producenta urządzenia?

Z adresu MAC. Jego początek to numer producenta nadany przez IEEE, a LAN IP Scan ma wbudowany pełny rejestr tych numerów, więc nie łączy się w tym celu z internetem. Telefony i laptopy z losowym adresem MAC nie zdradzają producenta i są oznaczone jako takie.

Czy potrzebuję uprawnień administratora?

Nie. Instalator instaluje program dla bieżącego użytkownika, a skanowanie korzysta z mechanizmów dostępnych każdemu: zwykłych pakietów UDP, tablicy ARP systemu i pingu. Nie trzeba instalować Npcap ani innych sterowników.

Czy program wysyła gdzieś moje dane?

Nie. Nie ma telemetrii, konta ani aktualizacji w tle. Program łączy się tylko z adresami, które skanujesz. Jedyny wyjątek to nuclei: pobierane z GitHuba dopiero wtedy, gdy klikniesz przycisk, a przy pierwszym skanowaniu podatności nuclei pobiera swoje szablony.

Czy mogę skanować dowolną sieć?

Skanuj tylko sieci, którymi zarządzasz albo na które masz zgodę. Program domyślnie skanuje sieci prywatne. Adresy publiczne wymagają osobnego potwierdzenia, a skanowanie podatności za każdym razem pyta, czy masz uprawnienia do testowania danego urządzenia.

Skąd program zna model drukarki albo lokalizację przełącznika?

Z SNMP. Przy każdym znalezionym urządzeniu program zadaje jedno pytanie tylko do odczytu, ze standardową społecznością public. Nie zmienia żadnych ustawień i nie próbuje innych haseł. Skanowanie nie trwa przez to dłużej, bo pytanie idzie równolegle z wyszukiwaniem nazw.

Czy jest wersja na macOS albo Linuksa?

Na Linuksa jest narzędzie wiersza poleceń, z tym samym silnikiem co aplikacja. Aplikacja z oknem na Linuksa i wersja na macOS są w przygotowaniu.

Ile to kosztuje?

Nic. LAN IP Scan jest darmowy, także do użytku w firmie, na licencji MIT. Lista użytych bibliotek open source i ich licencje są w pliku THIRD-PARTY.txt.